Automatisierte Netzwerke. Stabil im Betrieb.
Consulting, Architektur und Automatisierung für leistungsfähige IT-Infrastrukturen.
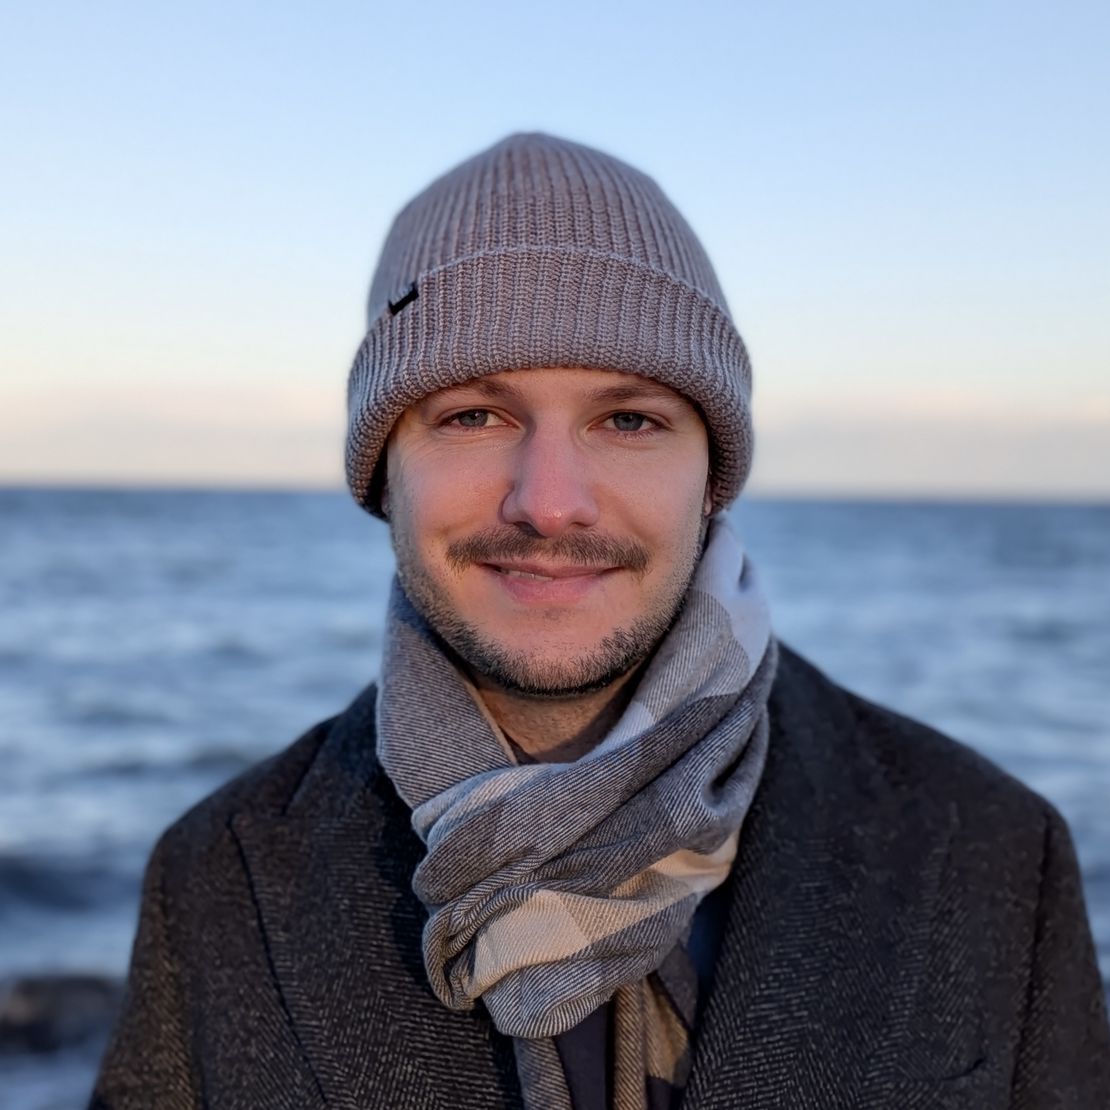
Über mich
Jan Gilla
Network Architect | Carrier & Datacenter | BGP · EVPN · DDoS Protection · Automation
Ich entwerfe und verantworte Carrier- und Datacenter-Netzwerkarchitekturen, mit Fokus auf Skalierbarkeit, Stabilität und nachhaltigem Design. Seit über 10 Jahren arbeite ich im Carrier-, ISP- und Enterprise-Umfeld an komplexen Netzwerken: von BGP-basierten Backbones über EVPN/VXLAN-Datacenter-Fabrics bis hin zu hochverfügbaren WAN- und Datacenter-Architekturen.
Ein zentraler Bestandteil meiner Arbeit ist Automatisierung sowie die Sichtbarkeit und der Schutz von Netzwerken im laufenden Betrieb. Dazu gehören DDoS-Protection-Strategien, die Analyse von Netzwerk-Flows (NetFlow/IPFIX) sowie der Aufbau von Monitoring- und Observability-Ansätzen, um Anomalien frühzeitig zu erkennen und fundierte Architektur- und Betriebsentscheidungen zu ermöglichen.
Neben der reinen Architekturarbeit bin ich auch praktisch vor Ort im Rechenzentrum tätig. Das reicht von strukturierter Verkabelung im Rack über den Aufbau und die Abnahme von Patch-Infrastrukturen bis hin zur OTDR-Messung von Dark-Fibre-Strecken.
Ich arbeite remote im gesamten DACH-Raum, vor Ort vor allem in Frankfurt am Main und Hamburg, weitere Standorte auf Projektbasis. Auch kleinere und einmalige Projekte sind willkommen, eine Berufshaftpflichtversicherung ist vorhanden.
Auch außerhalb der Kundenprojekte bin ich in der Netzwerk-Community aktiv: Ich bin RIPE NCC Member und Mitglied im DENOG e.V. Zusätzlich betreibe ich über level66.services kostenlose öffentliche Infrastruktur-Services wie DNS-Resolver, NTP-Server, einen RPKI-Validator und ein NAT64-Gateway, die frei genutzt werden können.
Consulting Services
Profitieren Sie von meinen Services. Fragen Sie mich an!
Architektur-Design und Weiterentwicklung
Architektur für heute. Skalierbar für morgen.
Ich entwerfe und optimiere Netzwerkarchitekturen für Carrier-, Datacenter- und Enterprise-Umgebungen, mit Fokus auf Skalierbarkeit, Stabilität und nachhaltigem Design. Dabei berücksichtige ich sowohl aktuelle Anforderungen als auch zukünftiges Wachstum, damit Ihre Infrastruktur langfristig trägt.
Technische Reviews und Design-Evaluierungen
Schwachstellen erkannt. Bevor sie zum Problem werden.
Ich analysiere bestehende Netzwerke und Architekturen, decke Schwachstellen auf und liefere fundierte Empfehlungen für Weiterentwicklung und Betrieb. Das Ergebnis ist ein klarer, priorisierter Fahrplan, der Ihnen hilft, Risiken frühzeitig zu adressieren und fundierte Investitionsentscheidungen zu treffen.
Skalierungs- und Migrationsstrategien
Wachstum und Wandel. Ohne Risiko für den Betrieb.
Ich begleite Sie bei der Migration und Skalierung Ihrer Infrastruktur, von EVPN/VXLAN-Datacenter-Fabrics bis zu komplexen Carve-Outs im laufenden Betrieb. Migrationen plane und setze ich so um, dass Ihr laufender Betrieb auch bei tiefgreifenden strukturellen Änderungen jederzeit stabil bleibt.
DDoS-Protection und Network Visibility
Angriffe erkannt. Bevor sie Schaden anrichten.
Ich entwickle DDoS-Protection-Strategien und Monitoring-Ansätze auf Basis von NetFlow/IPFIX, um Anomalien frühzeitig zu erkennen und Angriffe gezielt abzuwehren. Durch automatisierte Erkennung und Eskalationslogik minimiere ich manuelle Eingriffe und sorge für schnelle, zuverlässige Reaktionszeiten im Ernstfall.
Automatisierung und Standardisierung
Weniger manuelle Arbeit. Mehr Konsistenz im Betrieb.
Ich automatisiere Provisioning- und Deployment-Prozesse und standardisiere Netzwerkumgebungen für einen effizienten, konsistenten Betrieb. Einheitliche Konfigurationen und automatisierte Rollouts reduzieren Fehlerquellen und schaffen die Grundlage für einen wartbaren, gut dokumentierten Netzwerkbetrieb.
Managed Services
Im Rahmen eines Managed Service übernehme ich gemeinsam mit meinem Netzwerk an Partnern den professionellen Betrieb Ihrer Netzwerk-Infrastruktur.
Network Monitoring
Sichtbarkeit in Ihr Netzwerk. Ohne eigene Infrastruktur.
Sie sehen in Echtzeit, was in Ihrem Netzwerk passiert. Ich betreibe die Monitoring-Plattform, Sie erhalten Zugang zu Ihrem persönlichen Dashboard und werden automatisch alarmiert, wenn etwas nicht stimmt.
24/7 Support
Immer erreichbar. Wenn es darauf ankommt.
Sie haben ein eigenes Team, das Ihr Netzwerk betreut, aber niemanden, der nachts ans Telefon geht. Gemeinsam mit meinem Netzwerk an Partnern bin ich Ihre Rufbereitschaft.
Managed Network
Ihr Netzwerk in professionellem Betrieb. Ich kümmere mich.
Das vollständige Betriebspaket. Ich überwache Ihre Infrastruktur, erkenne Störungen proaktiv und reagiere, ohne dass Sie mich anrufen müssen. Dazu übernehme ich den laufenden Betrieb: Changes, Updates, BGP-Management, alles aus einer Hand.
Virtuelles Rechenzentrum
Ihre virtuelle Infrastruktur. Gehostet in meinem Rechenzentrum.
Sie benötigen keine eigene Hardware vor Ort: Ihre virtuellen Maschinen laufen in meinem Proxmox VE Cluster auf dem Digital Realty Campus in Frankfurt am Main.
Projekte
Welche Projekte ich bisher umsetzen durfte.
Backbone-Redesign & Datacenter-Modernisierung
März 2025 bis August 2026
Planung und schrittweise Migration auf eine moderne Spine-Leaf-Architektur mit EVPN/VXLAN-basierter Service-Bereitstellung, begleitet von einer sauberen Trennung von Underlay und Overlay. Zusätzlich Aufbau einer redundanten DCI-/DWDM-Plattform für die Kopplung mehrerer Standorte sowie durchgängige Automatisierung von Provisioning und Konfigurationsmanagement, damit die neue Architektur auch im laufenden Betrieb wartbar und skalierbar bleibt.
Betriebsunterstützung im Carrier-Umfeld
September 2022 bis Dezember 2024
Mehrjährige Unterstützung im laufenden Betrieb: Bereitstellung, Anpassung und Rückbau von Services sowie Bearbeitung von Incident- und Change-Tickets. Betrieb und Automatisierung von Juniper- und Arista-Hardware im Tagesgeschäft eines Carrier-Umfelds.
Standortübergreifender Netzwerk-Carve-Out
September 2023 bis Februar 2024
Design einer neuen, standortübergreifenden Netzwerkinfrastruktur auf Basis von Sophos XGS als Ablösung der bestehenden SonicWall-Umgebung. Definition des Migrationspfades, Anbindung der Netzwerke und Transition auf die neue Infrastruktur im laufenden Betrieb.
Einführung von NetBox als DCIM-Tool
August 2023 bis April 2024
Einführung von NetBox als zentrales DCIM-Tool inklusive Deployment, Einbindung der gewünschten Plugins und Schulung der Mitarbeiter im Umgang mit der Software. Migration der bestehenden Dokumentation sowie Konsolidierung von Daten aus verschiedenen Tools in NetBox.
Internationaler Backbone & DDoS-Strategie im Hosting-Umfeld
2022
Als Freelancer habe ich einen großen Gameserver-Hoster über mehrere Monate im Netzwerkteam unterstützt. Dabei ging es um die Provisionierung neuer Services, die Migration der Plattform von klassischen L2-Domänen auf ein EVPN-Setup sowie die Inbetriebnahme neuer Standorte. Ein Schwerpunkt lag auf Stabilität unter hoher Last, dem Ausbau der DDoS-Protection über mehrere Standorte hinweg sowie der Integration moderner Datacenter-Strukturen und Netzwerksegmentierung.
Modernisierung einer Hosting-Backbone-Infrastruktur
2019 bis 2021
Architektur und Migration einer produktiven Hosting-Infrastruktur auf eine Carrier-Router-Plattform mit Integration einer EVPN-basierten Datacenter-Architektur. Ziel war eine zukunftssichere, skalierbare Plattform für eigene Services und Kundensysteme, die sowohl den damaligen Wachstumsplänen als auch künftigen Anforderungen an Redundanz und Performance gerecht wird.
Aufbau und Betrieb eines eigenen WAN-Backbones
Seit 2019
Für einen langjährigen Kunden habe ich einen eigenen WAN-Backbone mit eigenem Autonomous System aufgebaut, inklusive Anbindung an mehrere IP-Transits sowie Peering an verschiedenen Internet-Exchanges wie DE-CIX, KleyReX und Equinix Frankfurt. Bis heute betreue ich gemeinsam mit meinem Netzwerk an Partnern als externer Dienstleister das Netzwerk und stehe dem Kunden 24/7 bei Problemen sowie proaktiv im Rahmen eines Managed Service zur Verfügung.
DDoS Abwehr. Vollautomatisch.
flowwler ist meine eigens entwickelte Lösung zur automatisierten DDoS-Erkennung und -Abwehr. Angriffe erkennen und stoppen in Sekunden, direkt aus NetFlow, IPFIX und sFlow, ohne manuelle Eingriffe. Mit Eskalationslogik und BGP FlowSpec wird der Angriffstraffic gezielt gefiltert, bevor er Ihr Netzwerk erreicht.
flowwlerEin Port. Viele Verbindungen.
MAINPORT ist die carrier-neutrale Connectivity-Plattform, die ich gemeinsam mit meinem Netzwerk an Partnern im Frankfurter Rechenzentrums-Ökosystem aufgebaut habe. Über einen einzigen physischen Port erreichen Sie Internet, IXPs, Cloud-Provider und private Verbindungen. So sparen Sie sich mehrere Einzelanbindungen und bleiben flexibel, neue Provider bei Bedarf hinzuzuschalten.
MAINPORTNews
Wie ich aktuell meine Kunden unterstütze.

DDoS Mitigierung mit flowwler einfach erklärt
DDoS-Angriffe zu erkennen ist in den meisten Netzwerken heute kein großes Problem mehr. Die eigentliche Herausforderung ist, schnell und sauber darauf zu reagieren. Genau hier setzt flowwler an.
Weiterlesen
MAINPORT – Die neue neutrale Connectivity-Plattform in Frankfurt
Wir freuen uns, die Einführung von MAINPORT bekanntzugeben – unserer neuen, carrier-neutralen Connectivity-Plattform im Herzen des Frankfurter Rechenzentrums-Ökosystems.
Weiterlesen
Freier Rackspace in Frankfurt (Digital Realty FRA11) – jetzt schnell sein!
Aktuell haben wir freie Kapazitäten im Rechenzentrum Digital Realty FRA11 in Frankfurt – ideal für Unternehmen, die schnell und unkompliziert zusätzlichen Rackspace benötigen. Egal ob für kleinere Setups oder für die Erweiterung bestehender Infrastrukturen: Wir bieten Ihnen flexible Lösungen, die sich an Ihre Anforderungen anpassen.
Weiterlesen
Wichtig: Migration unserer Services von level66.network auf level66.services
Wir haben eine wichtige Änderung in unserer Infrastruktur vorgenommen: Die zentralen Services wie NTP Server, DNS Server, Mirror Server, RPKI Validator und Speedtest Server sind ab sofort unter der Domain level66.services erreichbar. Damit ersetzen wir die bisherige Domain level66.network durch die neue, klar strukturierte Service-Domain.
WeiterlesenPartner
Zertifizierungen, Mitgliedschaften und Technologiepartner, auf die ich mich verlasse.
Kontakt
Nehmen Sie jetzt unverbindlich Kontakt mit mir auf!
Adresse
level66.network UG (haftungsbeschränkt)
Oberdorfstr. 20
55262 Ingelheim am Rhein
Deutschland
Telefon
Erreichbar Mo. bis Do., 09:00 bis 17:00 Uhr
Die telefonische Erreichbarkeit ist projektbedingt eingeschränkt. Eine Anfrage per E-Mail erreicht mich meist schneller. Kunden mit einem laufenden Managed Service nutzen bitte die bekannte Rufbereitschaft.